

Google AI Threat Defenseとは、Google Cloudが発表したAI活用型のセキュリティプラットフォームです。AIを悪用したサイバー攻撃が高速化する中で、企業が脆弱性の発見、リスクの優先順位付け、修復、監視を一体的に進めるための防御体制として注目されています。
主な特徴は、Gemini、Wiz、CodeMender、Mandiantの技術や知見を組み合わせ、企業の実環境における重大なリスクを優先的に見極める点です。単に脆弱性を検出するだけでなく、攻撃されやすい経路を予測し、修復を早め、継続的に監視することを目的としています。
| 項目 | 内容 |
|---|---|
| 名称 | Google AI Threat Defense |
| 提供元 | Google Cloud |
| 目的 | AI時代のサイバー攻撃に対抗する防御体制の強化 |
| 主な機能 | リスク分析、優先順位付け、修復支援、継続監視 |
| 関連技術 | Gemini、Wiz、CodeMender、Mandiant |
| 期待できる効果 | 重大リスクの早期把握、修復の高速化、継続監視の強化 |
Google AI Threat Defenseとは
Google AI Threat Defenseとは、AIを活用して企業のセキュリティ運用を高度化する防御プラットフォームです。Googleの生成AIであるGemini、クラウド環境のリスクを可視化するWiz、コード修復を支援するCodeMender、脅威分析やインシデント対応に強みを持つMandiantの知見を組み合わせている点が特徴です。
従来の脆弱性管理では、ツールで検出されたアラートを人が確認し、危険度を判断し、関係部署へ対応を依頼する流れが一般的でした。しかし、AIを悪用した攻撃では、脆弱性の発見や攻撃準備が短時間で進む可能性があります。そのため、人手中心の確認だけでは、攻撃者のスピードに追いつけない場面が増えていくと考えられます。
Google AI Threat Defenseは、こうした課題に対し、攻撃されやすいリスクをAIで分析し、優先順位を付け、修復と監視までつなげることを目指しています。つまり、単なる検知ツールではなく、企業の防御体制そのものをAI時代に合わせて変えるための仕組みといえます。
なぜ企業の防御体制にAIが必要なのか
AIの普及により、サイバー攻撃の準備や実行にかかる時間は短くなりつつあります。攻撃者は、脆弱性の探索、攻撃コードの作成、標的環境の分析、フィッシング文面の作成などにAIを使えるようになっているためです。
その結果、企業側には「攻撃を受けてから対応する」のではなく、「攻撃される前に危険な経路を見つけて閉じる」発想が求められます。これは、火事が起きてから消火するのではなく、燃えやすい場所を先に見つけて片付けておく考え方に近いものです。
特に、クラウド、API、ID管理、SaaS、ソフトウェア開発が複雑に絡み合う企業環境では、1つの脆弱性だけでなく、複数の設定ミスや権限の組み合わせが攻撃経路になることがあります。AIを活用すれば、環境全体を継続的に分析し、実際に悪用されやすいリスクを優先的に見つけやすくなります。
Google AI Threat Defenseを導入する3つのメリット
1. 重大なリスクを優先して対応できる
Google AI Threat Defenseを導入することで、企業は大量の脆弱性やアラートの中から、実際に攻撃へつながりやすいリスクを優先して対応しやすくなります。従来の脆弱性管理では、CVSSスコアや検出件数をもとに対応を判断するケースが多く、どれから手を付けるべきか迷いやすい課題がありました。
一方で、AIを活用することで、外部公開の有無、機密データへの到達性、ID権限、実行環境、業務影響などを踏まえてリスクを分析できます。これにより、単なる「深刻度の高い脆弱性」ではなく、自社にとって本当に危険な攻撃経路を優先的に把握できます。
2. 脆弱性の修復スピードを高められる
2つ目のメリットは、脆弱性を発見してから修復するまでの時間を短縮できる点です。セキュリティ運用では、問題を見つけるだけでなく、開発部門への連携、修正内容の検討、テスト、リリースまでに時間がかかることがあります。
Google AI Threat Defenseでは、AIがコード修正案の作成、依存関係の分析、テスト生成、修復ワークフローの支援を行うことで、対応作業の負担を軽減できます。これにより、セキュリティ部門と開発部門の間で発生しがちな手戻りを減らし、攻撃者に悪用される前に対策を進めやすくなります。
3. 継続的な監視と早期検知を強化できる
3つ目のメリットは、システム運用中の異常や新たな攻撃経路を継続的に監視できることです。クラウド環境やアプリケーションは日々変更されるため、一度チェックしただけでは安全性を保ち続けることはできません。
AIを防御体制に組み込むことで、ネットワーク、ID、アプリケーション、クラウド設定などを横断的に監視し、不審な挙動やリスクの変化を早期に検出しやすくなります。これにより、企業は「攻撃を受けてから対応する」状態から、「攻撃される前に兆候を見つけて対処する」運用へ移行できます。
Googleが示す4つの防衛ロードマップ
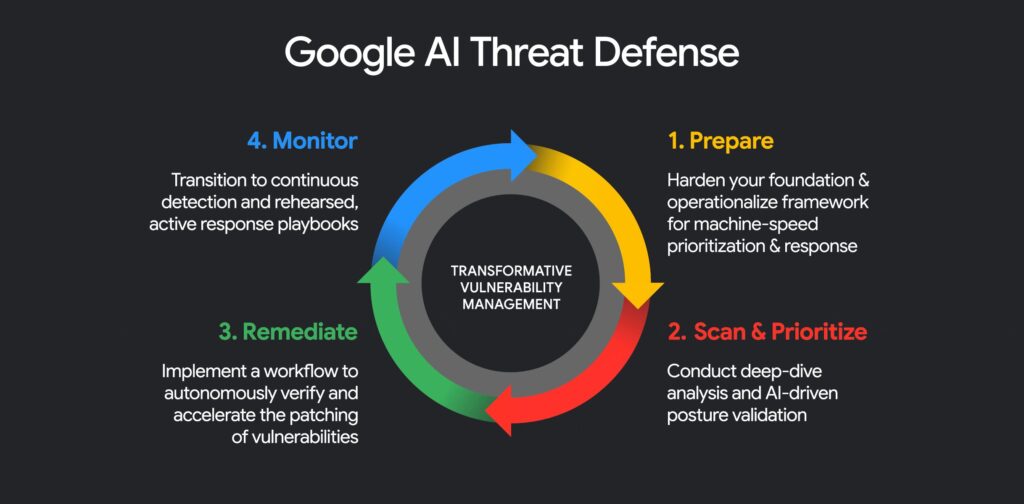
Google AI Threat Defenseでは、企業の防御体制を強化する流れとして、4つのステップが示されています。
| ステップ | 内容 | 企業が意識すべきこと |
|---|---|---|
| 準備 | 防御の土台を整える | 露出している資産や責任者を把握する |
| スキャンと優先順位付け | AIでリスクを分析する | 重要システムや外部公開資産を重点確認する |
| 修復 | 修正を迅速化する | パッチ適用やコード修正の流れを整える |
| 監視 | 継続的に検出・対応する | 運用中の異常や新たな攻撃経路を見逃さない |
1. 準備:防御の土台を整える
最初のステップは、企業のシステムやアプリケーションがどのように外部へ露出しているかを把握することです。インターネットから到達できるサーバ、公開API、古いアプリケーション、過剰な権限を持つIDなどは、攻撃者に狙われやすい入口になります。
ここで重要なのは、単に資産台帳を作ることではありません。どの資産が外部から到達可能なのか、どのシステムが機密データに接続しているのか、問題が見つかった場合に誰が対応するのかまで整理する必要があります。
2. スキャンと優先順位付け:重要なリスクを見極める
次のステップは、環境全体をスキャンし、対応すべきリスクを優先順位付けすることです。脆弱性情報は日々増え続けており、すべてを同じ優先度で対応することは現実的ではありません。
そのため、顧客向けサービス、インターネットに公開されているアプリケーション、認証・認可に関わる機能、機密データを扱うシステムなど、ビジネス影響が大きい領域を重点的に確認する必要があります。AIを活用することで、検出結果を単なる一覧ではなく、実際のビジネスリスクに基づいた優先順位へ変換しやすくなります。
3. 修復:対応を数週間から短時間へ近づける
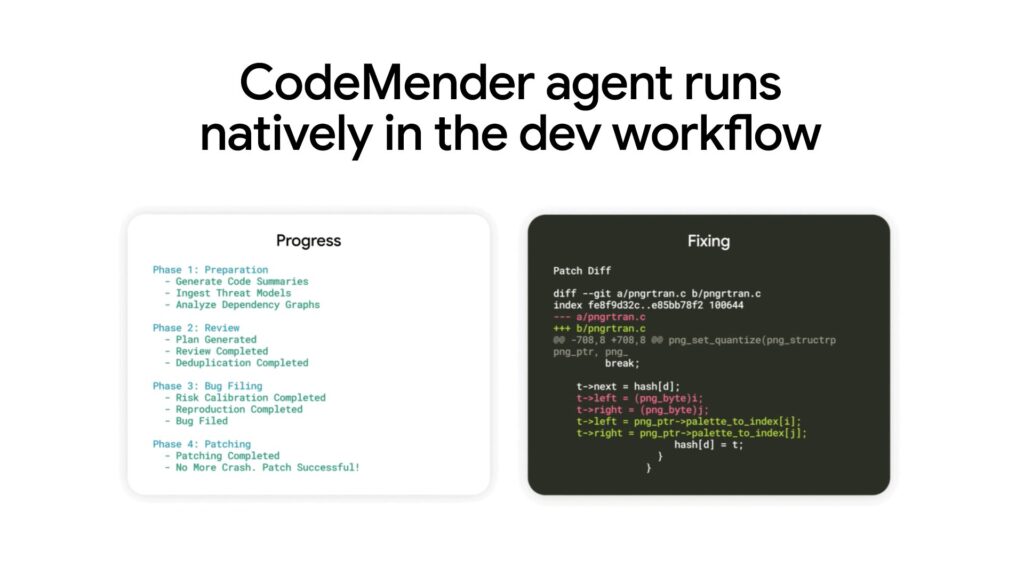
脆弱性管理で大きな課題になるのが、見つかった問題をどれだけ早く直せるかです。検出までは自動化されていても、修正内容の検討、開発チームへの依頼、テスト、リリースに時間がかかるケースは少なくありません。
AIを活用すれば、脆弱なコードの修正案作成、依存関係の分析、テスト生成、修正内容の検証を支援できます。これにより、調査から修復までの時間を短縮し、セキュリティ対応を開発プロセスに組み込みやすくなります。
ただし、AIが生成した修正をそのまま本番環境へ反映すればよいわけではありません。重要なのは、人間の確認を残しながら、調査・修正・検証の作業をAIで効率化することです。
4. 監視:継続的に異常を検出する
最後のステップは、運用中の環境を継続的に監視することです。コードや設定を事前に確認しても、本番環境では新たな脆弱性、設定変更、権限変更、不審なアクセスが発生する可能性があります。
企業にとって重要なのは、セキュリティ監視を「ログを見る作業」で終わらせないことです。異常を検出した後に、誰が、どの手順で、どこまで対応するのかを決めておくことで、AIによる検出結果を実際の防御行動につなげやすくなります。
従来の脆弱性管理と何が違うのか
Google AI Threat Defenseの特徴は、脆弱性を見つけるだけでなく、実際に攻撃されやすいリスクを優先し、修復までつなげる点にあります。
従来型の運用では、CVSSスコアや脆弱性の件数をもとに対応を判断するケースが多くありました。しかし、実務では「深刻度は高いが外部から到達できない」「深刻度は中程度だが機密データに接続している」といった判断が必要になります。
AIを活用した防御では、こうした環境ごとの文脈を踏まえた判断が重要になります。つまり、点で脆弱性を見るのではなく、攻撃経路、権限、データ、業務影響を線でつなげて考えることが求められます。
企業が取り組むべきポイント
Google AI Threat Defenseの考え方は、Google Cloudを利用する企業だけでなく、多くの企業のセキュリティ運用にも参考になります。まず取り組むべきことは、自社の公開資産、重要システム、機密データ、対応責任者を整理することです。
次に、脆弱性対応の優先順位を「スコアの高さ」だけで決めるのではなく、外部公開の有無、悪用可能性、機密データへの到達性、業務影響を含めて判断する運用に変えていく必要があります。
さらに、開発部門とセキュリティ部門の連携も欠かせません。AIで修正案を出せるようになっても、最終的に安全に展開するには、開発プロセス、テスト、承認、リリース管理との接続が必要です。
Google AI Threat Defenseに関するFAQ
Google AI Threat Defenseとは何ですか?
Google AI Threat Defenseとは、Google Cloudが発表したAI活用型のセキュリティプラットフォームです。Gemini、Wiz、CodeMender、Mandiantなどの技術や知見を組み合わせ、企業の脆弱性管理、リスクの優先順位付け、修復、継続監視を支援します。
Google AI Threat Defenseは何を解決するものですか?
Google AI Threat Defenseは、AIを悪用したサイバー攻撃の高速化に対抗するための仕組みです。攻撃者が短時間で脆弱性を見つけて悪用する可能性が高まる中、企業側もAIを活用してリスクを早く把握し、修復までの時間を短縮することを目的としています。
導入するメリットは何ですか?
主なメリットは3つあります。1つ目は、重大なリスクを優先して対応できることです。2つ目は、脆弱性の修復スピードを高められることです。3つ目は、クラウド環境やアプリケーションの変化を継続的に監視し、異常を早期に検出しやすくなることです。
従来の脆弱性管理と何が違いますか?
従来の脆弱性管理は、検出された脆弱性の件数や深刻度スコアをもとに対応を判断するケースが多くありました。一方、Google AI Threat Defenseは、外部公開の有無、機密データへの到達性、権限、業務影響などを踏まえ、実際に攻撃に使われやすいリスクを優先して対応する点が特徴です。
どのような企業に向いていますか?
クラウド環境を利用している企業、公開WebサービスやAPIを運用している企業、開発スピードを落とさずにセキュリティを強化したい企業に向いています。特に、脆弱性対応の件数が多く、手動での確認や優先順位付けに限界を感じている企業にとって有効な考え方です。
AIに任せれば人の確認は不要になりますか?
不要にはなりません。AIはリスク分析や修正案の作成、監視の効率化を支援しますが、最終的な判断、承認、本番環境への適用は人間が確認する必要があります。重要なのは、AIにすべてを任せることではなく、人間の判断を残しながら作業の速度と精度を高めることです。
まとめ
Google AI Threat Defenseは、AI時代の攻撃に対抗するために、企業の防御体制そのものを見直す考え方を示しています。重要なのは、AIを単なる検知ツールとして使うのではなく、準備、分析、修復、監視までを一体化した防御プロセスに組み込むことです。
AIを悪用した攻撃が高速化する中で、人手だけに依存した脆弱性管理は限界を迎えつつあります。企業は今後、攻撃されてから対応するのではなく、攻撃される前に露出を減らし、リスクを見極め、修復を早める体制づくりが求められます。
Google AI Threat Defenseの発表は、セキュリティ運用が「人がすべて判断する時代」から「AIと人が役割分担し、機械の速度で守る時代」へ移行していることを示すものといえます。

コメント