
2026年5月22日、金融庁と日本銀行は連名で、フロンティアAIによる脅威変化を踏まえた短期的対応を金融機関等に要請しました。脆弱性の発見と修正プログラム(パッチ)の提供が短期間に集中する可能性があり、各金融機関には概ね1ヶ月程度を目途とした対応が期待されています。
本記事では、要請文書の背景と9つの具体的対応項目を、セキュリティ担当者・経営層向けに整理します。
要請の概要|金融庁と日銀が連名で経営層への直接関与を求める
本要請は2026年5月22日付で、金融庁総合政策局長・企画市場局長・監督局長・総括審議官、および日本銀行理事の連名で発出されました。要請の特徴は、IT・セキュリティ部門だけでなく経営トップとCIO・CISOの直接関与を明確に求めている点です。
要請の主要ポイントは次の通りです。
- 発出日: 2026年5月22日
- 発出者: 金融庁、日本銀行(連名)
- 対象: 金融機関等の関係事業者
- 取組目途: 概ね1ヶ月程度
- 経営トップ・CIO・CISO等の直接関与を要求
- 政府全体の対応パッケージProject YATA-Shieldと整合
要請の対象は預金取扱金融機関、保険会社、金融商品取引業者等、幅広い金融機関等を含みます。特定の業態に限定されない包括的な要請である点に留意が必要です。
https://www.fsa.go.jp/news/r7/sonota/20260522-5/01.pdf
フロンティアAIとは何か|脅威変化の本質を理解する
フロンティアAIは現時点で最高水準の能力を持つ汎用AIの総称であり、サイバーセキュリティ領域に大きな変化をもたらすと指摘されています。本章では、フロンティアAIがもたらすサイバー脅威の変化と現時点の評価を整理します。
攻撃側に与える3つの影響
金融庁の要請文書では、フロンティアAIが攻撃側にもたらす影響を以下のように整理しています。
- 従来は発見が困難であった脆弱性が短期間に大量発見される
- 脆弱性の発見から攻撃に至るまでの期間が大幅に短縮される
- スキルの低い攻撃者でも高度な攻撃コード生成が可能になる
これらの結果として、修正プログラム(パッチ)が短期間に多数提供される事態が想定されます。金融機関等には、資産管理、脆弱性管理、パッチ適用、監視対応、レジリエンスの各領域で迅速に対応できる態勢が求められています。
現時点での評価|英国AISIの報告
英国AI Security Institute(AISI)の報告書では、現時点でフロンティアAIは十分に防御されたITシステムに対して攻撃を達成できるとは言えない、と評価されています。この評価は本要請の前提条件として明示されており、金融庁は引き続き金融分野におけるサイバーセキュリティに関するガイドラインに基づく基本的対策の迅速・着実な実行を重視しています。
つまり、新しい脅威への対応だけでなく既存の基本対策の徹底が前提となる点に注意が必要です。
要請に至った経緯|4月から5月の主要な動き
本要請は単発の発表ではなく、複数の会議体での議論を経て発出されました。本章では、要請に至るまでの経緯を時系列で整理します。
要請に至る主要な経緯は次の通りです。
- 2026年4月24日: 金融庁が「AI脅威に対する金融分野のサイバーセキュリティ対策強化に関する官民連携会議」を開催
- 2026年5月14日: 実務者レベルの作業部会(第1回)を実施
- 2026年5月18日: 国家サイバー統括室が政府全体の対応パッケージ「AI性能の高度化を踏まえたサイバーセキュリティ対策の強化について~Project YATA-Shield~」を公表
- 2026年5月22日: 金融庁・日銀が本要請を発出
国家サイバー統括室のProject YATA-Shieldは、AI性能の高度化を踏まえたサイバーセキュリティ対策強化に関する政府全体の対応パッケージです。金融庁は本パッケージに沿って、金融分野の特性を踏まえた対応を進めるとしています。
金融機関等に求められる9つの短期的対応
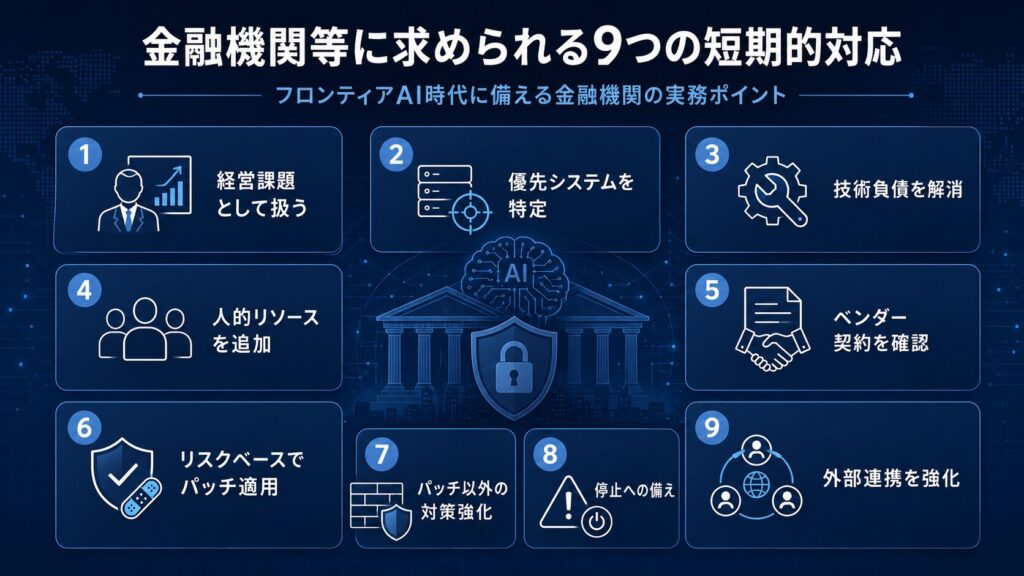
要請文書では、金融機関等が短期的に取り組むべき具体的対応として9項目が掲げられています。本章では、各項目の要点と実務上の論点を解説します。
①フロンティアAIへの対応を経営課題として扱う
第1の対応は、フロンティアAIによる脅威変化をIT・セキュリティ部門に限定せず、全社的な経営課題として位置づけることです。要請文書では、業務所管部門、リスク管理部門、IT・サイバーセキュリティ部門、財務部門等の関係部門が横断的に連携できるよう、経営トップのコミットメントが不可欠と明記されています。
CIO・CISOをはじめとする経営層は、対応方針の策定、対応状況の把握、課題への対処に継続的に直接関与することが求められます。形式的な承認ではなく、実質的な関与が要請の中核です。
②優先的に対応すべきサービス/ITシステムを特定する
大量の脆弱性発見に対し、既存のIT部門のリソースを短期的に大幅拡充することは現実的ではありません。このため、リスクベースで優先順位を付けて重点的にリソースを配分する必要があります。
優先順位付けの考え方は次の通りです。
- インターネットバンキング等の重要業務を支える外部公開ITシステムを最優先とする
- 共同運営形態の場合は利用側と提供側の認識共有および責任分担を事前に明確化する
- クラウド事業者により提供されるITシステムも優先度判断の対象に含める
外部公開システムは攻撃の起点になりやすく、復旧の社会的影響も大きいため、最優先での対応が現実的です。
③特定した資産の技術負債を解消する
優先対応対象のシステムについて、ソフトウェア構成およびネットワーク構成を再確認し、脆弱性発見時にパッチ適用対象を即時特定できる状態を確保する必要があります。あわせて、技術負債を可能な限り解消することで防御力を高めます。
具体的な実施事項は次の通りです。
- 不要なネットワークポートの閉塞
- 特権IDの削除
- 未対応パッチの適用
- サポート終了製品の対象バージョンへの更新
サポートが終了している製品はメーカーによるパッチ提供が行われないため、フロンティアAI対応の前提として速やかな更新が必須となります。
④パッチ適用に係る人的リソースを追加する
今後増加が見込まれる脆弱性への対応力を向上させるため、人的リソースの追加検討が求められます。要請文書では、他のITシステム部門からの支援等を含めたリソース確保が示唆されています。
考慮すべき論点は次の通りです。
- 優先対応対象のサービス/ITシステムに関連する実施計画の見直し
- パッチ適用作業を担うベンダー側のリソース確保状況の事前確認
- 脆弱性の優先度判断に係る評価体制のリソース確保
ベンダーと共同で優先度判断を実施している場合、ベンダー側のリソース確保状況も併せて確認する必要があります。
⑤ベンダーとの維持保守契約の内容を確認する
本邦金融機関等は、ITシステムの維持保守をベンダーに委託しているケースが多く見られます。要請文書では、パッチ適用作業に関する契約内容の確認を求めています。
確認すべき主な項目は次の通りです。
- パッチ適用作業が現行の維持保守契約に含まれているか
- 役割分担が明確か
- 緊急時に夜間・休日も含めて適時対応可能な契約となっているか
- 複数金融機関での同時発生時もSLA/SLOを遵守できるか
- ベンダー側のリソース確保状況
SLA(サービスレベルアグリーメント)はベンダーとのサービス品質保証契約、SLO(サービスレベルオブジェクト)はSLA達成のための組織内部目標を指します。複数金融機関での同時発生時のベンダーリソースひっ迫を想定し、金融機関側ではパッチ適用対象の絞り込みや遅延リスク受容のプロセス整備も求められます。共同運営形態やクラウド事業者により提供されるITシステムについては、パッチ適用に関するSLA/SLOの内容、適用対象、適用状況等を金融機関等に適切に報告される契約となっていることの確認も必要です。
⑥パッチ適用プロセスをリスクベースにする
大量の脆弱性発見時には、すべての脆弱性への対応は困難となることが想定されます。多くの金融機関ではCVSSスコアや攻撃コードの有無に基づき優先順位を決定していますが、要請文書ではこの判断方法に注意を促しています。
リスクベース化において踏まえるべき視点は次の通りです。
- CVSSスコアが高くない脆弱性であっても実際の攻撃に利用されている実態がある
- フロンティアAIによりこの傾向はさらに加速する可能性がある
- 脆弱性発見・パッチ提供の後、直ちに攻撃コードが出現する可能性もある
- 攻撃が成立する蓋然性を踏まえた評価が重要
CVSS(Common Vulnerability Scoring System)は、脆弱性の技術的深刻度を0.0〜10.0で評価する枠組みです。CVSSスコアだけでなく、自組織のサービス/ITシステムへの影響と攻撃成立の蓋然性を踏まえた評価が求められます。また、パッチ適用前のテストについては、テスト不足によるシステム障害リスクとパッチ未適用に伴う攻撃リスクを総合的に勘案し、テスト内容の合理的な絞り込みを検討することが望ましいとされています。
⑦パッチ適用以外の対策も強化する
パッチ適用そのものが困難な場合や、適用に要する期間の短縮が困難な場合は、多層防御の強化が必要です。要請文書では、パッチ適用以外の対策として複数の手段が例示されています。
強化が求められる主な対策は次の通りです。
- クラウド型WAFを用いた仮想パッチの適用
- ボット対策の導入
- ネットワーク分離の実施
- 特権IDへの多要素認証の導入
- 端末におけるEDR等による防御能力の強化
- 内部侵入後の横展開への対策
WAF(Web Application Firewall)はWebアプリケーションへの攻撃を検知・遮断する防御機能、EDR(Endpoint Detection and Response)は端末上の不正活動を検知・対応する機能です。これらはリスク低減策であって根本対策ではないため、パッチが適用できないことによる残存リスクを評価したうえで、パッチ適用に要する期間を踏まえた適切なリスク受容手続きを講じる必要があります。
⑧優先サービス/ITシステムの停止に備える
各種対策を徹底してもサイバー攻撃を完全に防御できない可能性を前提とし、ITシステム停止への備えが求められます。要請文書では、能動的なサービス/ITシステム停止も経営トップの選択肢として位置づけることが明記されています。
備えとして点検すべき項目は次の通りです。
- 事業継続計画(BCP)の有効性
- 顧客等ステークホルダへの対応手順の十分性
- 緊急時の連絡体制
- 能動的なサービス/ITシステム停止の判断基準と手順
共同運営形態やクラウド事業者により提供されるITシステムについても同様の備えが必要です。また、テスト内容を絞り込んでパッチ適用期間を短縮した場合、テスト不足によるシステム障害の発生頻度が増加し得ることも経営トップは認識する必要があります。サードパーティが提供するソフトウェアやサービスにおいて深刻な脆弱性が発見された場合の利用停止やサービス停止にも備えが求められます。
⑨外部との連携を維持・強化する
フロンティアAIに関する情報は短期間に多数公開されるため、自組織のみでの網羅的把握は困難と想定されます。このため、外部コミュニティとの情報連携が重要となります。
連携先として挙げられている主な組織は次の通りです。
- 金融ISAC
- 各業界団体・コミュニティ
- 監督当局
情報収集だけでなく、自組織の取組内容を金融ISAC等の共助コミュニティで積極的に共有することにより、金融分野全体の強靭性向上に貢献することが望ましいとされています。
対応における留意点|要請文書が明示する3つの前提
要請文書には、9項目の対応にあたって踏まえるべき重要な前提が示されています。本章ではその要点を整理します。
特に重要な前提は次の3点です。
- 9項目はあくまでも応急的措置であり、中長期的には脆弱性対応の自動化等への移行が必要である
- 対応は自組織で開発したシステムだけでなく、OSSを含むサードパーティのソフトウェアやサービスにも及び得る
- 本要請は現時点における状況を前提とするものであり、今後のAI動向の変化を踏まえ、必要な対策を不断かつ機動的に見直す必要がある
これらの前提を踏まえると、9項目の実施で完結するのではなく、自組織のリスク特性とIT・サイバーセキュリティ管理態勢に応じた主体的な検討と継続的な見直しが求められると言えます。
よくある質問(FAQ)
Q1. フロンティアAIとは具体的にどのようなAIを指しますか
フロンティアAIは現時点で最高水準の能力を持つ汎用AIの総称です。要請文書では、脆弱性の発見や高度な攻撃コードの生成に優れている点が指摘されており、サイバーセキュリティ領域における脅威変化の中心要因と位置づけられています。
Q2. なぜ「概ね1ヶ月程度」が目途とされているのですか
要請文書の脚注では、AIモデル開発企業の活動状況も踏まえ、概ね1ヶ月程度を目途に対応を進めることが期待されると示されています。フロンティアAIの進展速度に対応するため、通常の中長期計画ではなく短期的な対応として位置づけられています。
Q3. CVSSスコアだけで優先順位を判断してはいけない理由は何ですか
CVSSスコアが高くない脆弱性であっても、実際の攻撃に利用されている実態があるためです。要請文書では、フロンティアAIによりこの傾向がさらに加速する可能性が指摘されており、自組織のサービス/ITシステムへの影響と攻撃成立の蓋然性を踏まえた評価が求められています。
Q4. 共同運営形態のシステムで特に注意すべき点は何ですか
利用側と提供側の双方で十分な認識共有を図り、責任分担を事前に明確化する必要があります。また、パッチ適用に関するSLA/SLOの内容、適用対象、適用状況等について、金融機関等に適切に報告される契約となっていることの確認が求められます。
Q5. 仮想パッチとは何ですか
仮想パッチは、ソフトウェアベンダーが提供する本来のセキュリティパッチを早急に適用することが難しい場合の暫定的なソリューションです。個々の脆弱性に対応した侵入防御ルールを備えた機器をネットワーク経路上に設置し、当該脆弱性を悪用する攻撃通信をブロックします。設置されたネットワーク経路からの攻撃しか防御できないことや、攻撃コードの亜種への追随リスクがあるため、恒久的な対応ではない点に留意が必要です。
まとめ|経営層の関与と継続的な見直しが鍵
金融庁と日本銀行による本要請は、フロンティアAIによる脅威変化を踏まえ、金融機関等に9つの短期的対応を求めるものです。要請の中核は、IT・セキュリティ部門だけでなく経営トップとCIO・CISOの直接関与にあります。
実務上のポイントは次の3点に整理できます。
- 概ね1ヶ月程度を目途として、優先対応すべきサービス/ITシステムからリスクベースで対応を進める
- パッチ適用に加え、WAFやEDRなど多層防御の強化、システム停止への備えまでを含めた包括的対応が必要
- 金融ISAC等のコミュニティとの情報連携と、AI動向の変化に応じた継続的な見直しが不可欠
本要請は応急的措置であり、中長期的には脆弱性対応の自動化等への移行が前提とされています。9項目を起点として、自組織のリスク特性に応じた主体的な対応設計が求められます。
参考情報
- 金融庁・日本銀行「『フロンティアAIによる脅威変化を踏まえた金融機関等の短期的な対応』に係る要請について」(2026年5月22日)https://www.fsa.go.jp/news/r7/sonota/20260522-5/20260522.html
- 要請文書(PDF)https://www.fsa.go.jp/news/r7/sonota/20260522-5/01.pdf
- 国家サイバー統括室「AI性能の高度化を踏まえたサイバーセキュリティ対策の強化について~Project YATA-Shield~」(2026年5月18日)https://www.cyber.go.jp/pdf/press/20260518_AI_CS_Package.pdf
- AI Security Institute (AISI)「Our evaluation of Claude Mythos Preview’s cyber capabilities」https://www.aisi.gov.uk/blog/our-evaluation-of-claude-mythos-previews-cyber-capabilities


コメント