

中国電力株式会社は2025年4月25日、社内ネットワークへの不正アクセスによって、社員や委託先社員など約15,566人分の個人情報が外部に流出した可能性があると発表しました。今回の事案はグループ会社である中国電力ネットワーク株式会社(中国電力NW)にも関連しており、情報セキュリティの重要性を改めて浮き彫りにするものとなっています。
本記事では、不正アクセスの概要、流出の可能性がある情報の内容、今後の対応について、わかりやすく解説します。
中国電力で発生したサイバー攻撃の概要
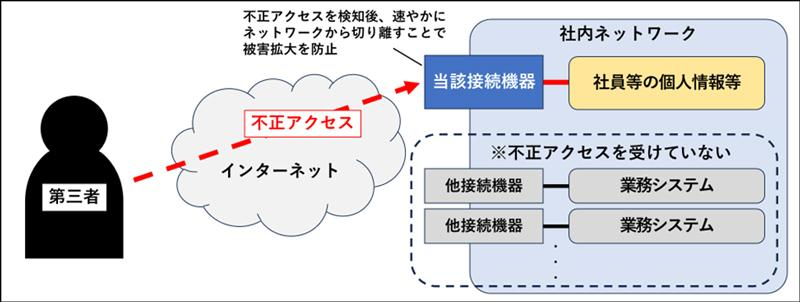
今回の不正アクセスは、2025年4月21日に中国電力株式会社の情報システム部門が異常な通信を検知したことから判明しました。調査の結果、社員や委託先社員が使用していた社内接続用機器に対して外部からの不正アクセスが行われ、個人情報を管理しているシステムへの侵入が確認されました。
発覚直後、中国電力は速やかに対象機器をネットワークから切り離し、被害拡大を防止するための緊急対応を実施。さらに、影響範囲を特定するため、社内調査を進めたとのことです。現時点では、社内の他の業務システムや電力供給に関連するシステムへの影響は確認されていないとのことです。電力の安定供給に支障は出ていないとしています。
流出の可能性がある情報とは?
今回、流出した可能性がある情報は以下の通りです。
特にパスワードについては、高度な暗号化処理が施されており、直ちに解読される可能性は低いとしています。しかし、悪用リスクを考慮し、対象となる社員や委託先社員には、パスワードの変更を依頼するなどの措置が取られました。
影響を受けた可能性のある対象者は、現役社員だけでなく、退職者も含まれており、総数は15,566人にのぼります。4月23日には、現役社員および関係者への通知と対応依頼が行われました。
電力供給や顧客情報への影響は?
今回の不正アクセスによる影響について、中国電力は次のように説明しています。
つまり、現時点で一般利用者に直接の影響はないとしています。ただし、企業の信頼性が問われる事態であることに変わりはなく、情報管理体制の抜本的な強化が急務となっています。
不正アクセスの原因と中国電力の対応策
今回の不正アクセスは、接続機器の設定不備が原因と見られています。
攻撃者はこの脆弱性を突いて、社内システムに侵入したと推定されています。
中国電力は、事案発生を受けて以下のような対応を進めています。
さらに、今後の再発防止に向け、外部専門家の知見を取り入れたセキュリティ対策の抜本的な見直しも進める方針です。
まとめ:中国電力の今後の取り組みに注目
今回の不正アクセスによる個人情報流出は、中国電力というインフラ企業にとって大きなリスク案件となりました。対象は社員や委託先社員とはいえ、情報管理の脆弱性を突かれた事実は、企業全体のセキュリティ意識向上を促す必要性を物語っています。
中国電力は今後、セキュリティ体制の強化や再発防止策の実施に本腰を入れる方針を示しており、その取り組みの進展に注目が集まります。また、他企業にとっても、今回の事例は「自社の情報セキュリティを見直すべき」という重要な警鐘となるでしょう。


コメント