

2024年3月、警察庁から「令和6年におけるサイバー空間をめぐる脅威の情勢等について」という最新レポートが公表されました。これは、国内で発生しているサイバー犯罪の傾向や被害状況、そして警察による対策などを総合的にまとめたものです。
このレポートによれば、特に注意すべき脅威として挙げられているのが「ランサムウェア」と「フィッシング詐欺」です。どちらも企業・個人を問わず多くの被害を出しており、対策の重要性が年々高まっています。
本記事では、このサイバー犯罪レポートをもとに、被害の実態と私たちが取るべき対策について解説していきます。
▼ 令和6年におけるサイバー空間をめぐる脅威の情勢等について🔗
令和6年における サイバー空間をめぐる脅威の情勢等について(警察庁サイバー警察局)
高止まりするランサムウェア被害:2024年も深刻な状況が継続
ランサムウェアとは、パソコン内のデータを暗号化したり盗み出したりして、元に戻す代わりに金銭を要求するサイバー攻撃の一種です。
警察庁のレポートによると、2024年に警察が把握したランサムウェアによる被害は全国で222件でした。これは2023年の223件とほぼ同水準であり、数の上では横ばいですが、依然として高止まりの状態が続いていることが分かります。
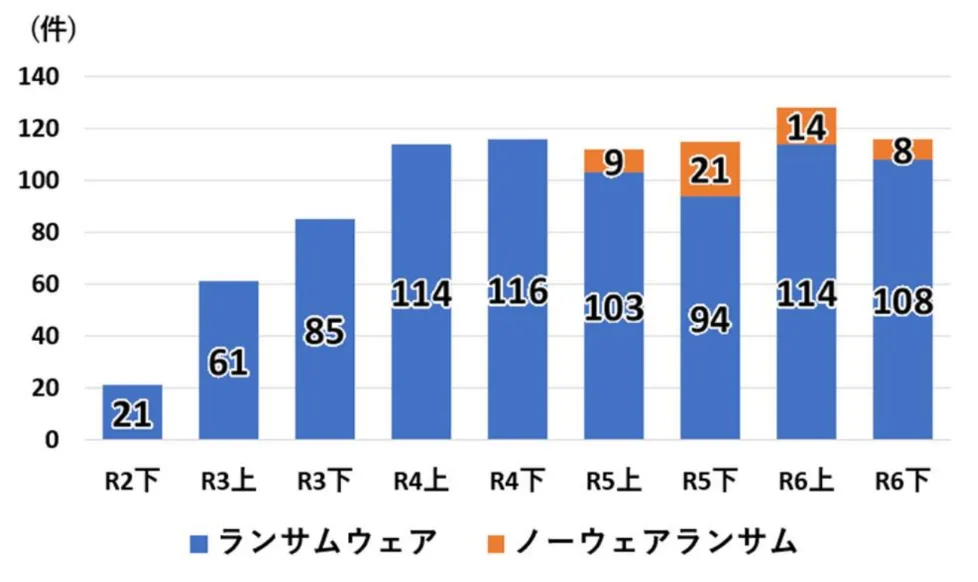
注目すべきは、攻撃の手口がより巧妙になっている点です。たとえば、最近では「ノーウェアランサム」と呼ばれる新しいタイプの攻撃が確認されており、これはデータを暗号化せずに盗み出し、外部への公開を盾に金銭を要求するというものです。このような手法は従来のウイルス対策ソフトでは防ぎにくく、より複雑な対応が求められています。
企業だけじゃない!個人も狙われるランサムウェア
これまでランサムウェアのターゲットは企業や団体が中心とされてきましたが、2024年の警察庁レポートでは、個人の被害も無視できない割合を占めていることが分かりました。
同年に報告された被害のうち、およそ3割以上が個人ユーザーによるものだったとされています。これは、テレワークの普及や家庭内ネットワークの拡大、そしてスマートフォンやクラウドサービスの利用が進む中で、個人でも企業と同様の脆弱性を抱えるようになっていることを示しています。
つまり、「会社じゃないから安全」という考えはもはや通用しない時代となっているのです。

フィッシング詐欺の増加:スマホを狙う巧妙な手口が横行
ランサムウェアと並んで被害が拡大しているのが「フィッシング詐欺」です。これは、銀行や宅配業者、官公庁などを装った偽のメールやSMSを送りつけ、ユーザーに偽サイトへアクセスさせて情報を盗み取るという詐欺手法です。
2024年の時点で、全国で確認されたフィッシングの件数は170万件以上にのぼります。これは近年で最も高い水準であり、スマートフォンを利用した手口が主流となっています。また、被害額も深刻です。不正送金やクレジットカードの悪用などによる損害額は、2024年だけで約86億を超えたとされており、多くの人が実際に金銭的なダメージを受けています。
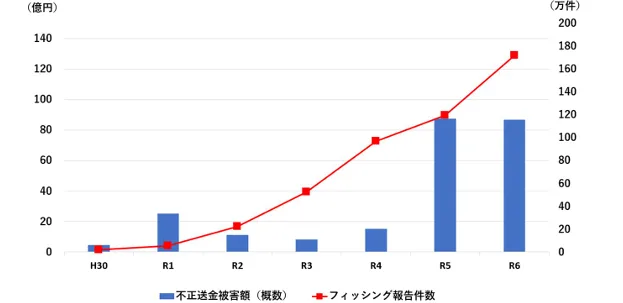
特に、「荷物のお届けに関する重要なお知らせ」など、日常的な連絡を装ったSMSが多く、見分けがつかないことから、誰もが被害に遭うリスクを抱えている状況です。
警察の対応と国際的な連携|LockBit摘発も
このような状況に対応するため、警察庁ではサイバー特別捜査隊を中心に、国内外の関係機関との連携を強化しています。
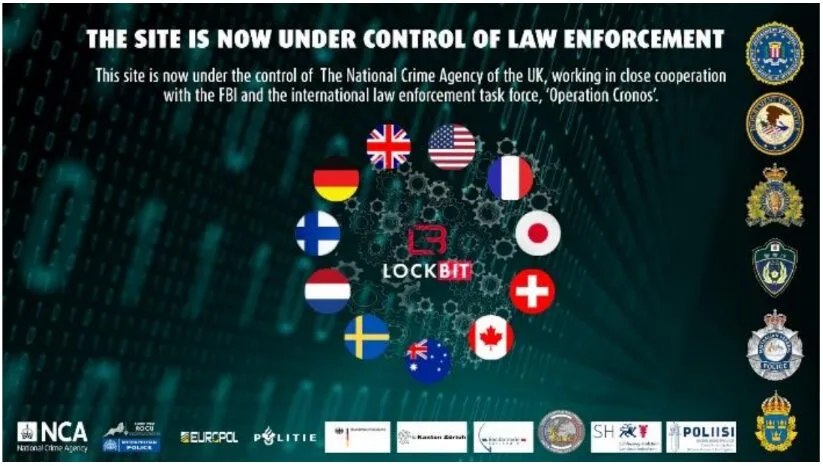
2024年2月には、世界的にランサムウェアをばらまいていた犯罪グループ「LockBit」に関する大規模な摘発が行われ、日本を含む各国で容疑者の逮捕が発表されました。この摘発はEUROPOL(欧州刑事警察機構)やFBIとの共同捜査によるもので、国際的なサイバー犯罪に対する取り締まりが着実に進んでいることを示しています。
また、国内でもキャッシュレス決済の普及に伴う不正利用対策や、民間企業との情報共有体制の構築など、警察の取り組みは広がりを見せています。
▼ 国際サイバー犯罪はこちらもチェック🔗

個人・企業が今すぐできるサイバー対策とは?
サイバー攻撃の脅威は拡大していますが、正しく備えることで多くの被害は未然に防ぐことができます。ここでは、個人と企業それぞれが意識すべき基本的な対策を紹介します。
個人ユーザー向けの対策
OSやアプリを常に最新に保つ
システムのアップデートには、既知の脆弱性を修正する重要な役割があります。更新を怠ると、古いバージョンのまま狙われやすくなり、攻撃を受けるリスクが高まります。
2段階認証を有効にする
パスワードだけでなく、認証コードやアプリ通知などを組み合わせた二要素認証により、不正ログインのリスクを大きく減らすことができます。設定は簡単で効果的です。
不審なメールやSMSを開かない・タップしない
知らない送信元からのリンクや添付ファイルは開かないよう注意しましょう。公式アプリやサイトから正規の情報を確認するクセをつけることが防御につながります。
パスワードは長く、複雑に、そして使い回さない
単純なパスワードや使い回しは、突破されやすく非常に危険です。英数字・記号を組み合わせた長くて複雑なパスワードを設定し、管理アプリの活用もおすすめです。
企業・団体向けの対策
従業員へのセキュリティ教育を定期的に行う
どれだけ技術対策を施しても、従業員の意識が低いと攻撃の入り口になります。フィッシング訓練や研修など、人的対策の強化はセキュリティの土台です。
バックアップの定期取得と多重化
万が一のランサムウェア感染に備え、バックアップは定期的に取りましょう。クラウドとオフラインの二重体制にすることで、復旧スピードと安全性が向上します。
ウイルス対策だけでなくEDRやファイアウォールの導入
高度な標的型攻撃には従来のウイルス対策だけでは不十分です。侵入後の挙動を検知するEDRや、不正通信を遮断するファイアウォールの導入を検討しましょう。
緊急時の対応計画(インシデントレスポンス)を策定
サイバー攻撃を完全に防ぐことは困難です。被害を最小限に抑えるため、発生後の対応手順や役割分担をあらかじめ定めておくことが、迅速な復旧のカギとなります。
まとめ|サイバー攻撃は「誰にでも起こり得ること」
2024年のサイバー犯罪レポートからは、サイバー攻撃がますます身近な脅威となっている現実が見えてきます。企業はもちろん、個人であってもターゲットになり得るということを、今一度認識する必要があります。
「うちは関係ない」「自分は大丈夫」といった油断が、被害の入り口になります。だからこそ、日常の中で少しずつでもセキュリティ意識を高めることが、最大の防御となるのです。
情報社会を安全に生き抜くために、今できることから始めてみましょう。


コメント