脆弱性情報

脆弱性情報

CVE-2026-46586 Apache OFBizの脆弱性をわかりやすく解説|影響範囲と対策まとめ

Apache OFBizにおけるコード生成の不適切な制御('Code Injection')および動的に評価されたコードにおける指令の不適切な中和('Eval Injection')の脆弱性です。
脆弱性情報

【緊急】CVE-2026-4883 Piotnet Formsに深刻な脆弱性|即時対応が必要

Piotnet Formsプラグインは、すべてのバージョン(2.1.40を含む)において、'piotnetforms_ajax_form_builder'関数内でファイルタイプの検証が欠如しているため、
脆弱性情報

CVE-2026-8912 Contest Galleryプラグイン(バージョン28.1.6まで)の脆弱性をわかりやすく解説|影響範囲と対策まとめ

WordPress用のContest Galleryプラグインは、バージョン28.1.6までの'form_input'パラメータを介してSQLインジェクションの脆弱性があります。
脆弱性情報

CVE-2026-8726 の脆弱性をわかりやすく解説|影響範囲と対策まとめ

この脆弱性は、ユーザー入力をデータベースクエリに使用する前に適切にサニタイズしないことに起因します。その結果、認証されていない攻撃者が「Date Menu of news
脆弱性情報

CVE-2026-6347 Mattermost 11.5.x の脆弱性について

Mattermostのバージョン11.5.x(11.5.1以下)、10.11.x(10.11.13以下)、11.4.x(11.4.3以下)は、Mattermost Callsプラグイン内の機密設定フィールドを適切にサニタイズできていません。
脆弱性情報

【緊急】CVE-2026-47323 Apache Camel: 3.18.0から4.14.6、4.15.0から4.18.2に深刻な脆弱性|即時対応が必要

この脆弱性は、cve-2026-47323 Apache Camelの特定のバージョンにおいて、未認証の攻撃者がHTTPリクエストを介してCamel内部ヘッダーを注入できる問題です。これにより、リモートコード実行や任意のファイル書き込みが可能になる恐れがあります。
脆弱性情報

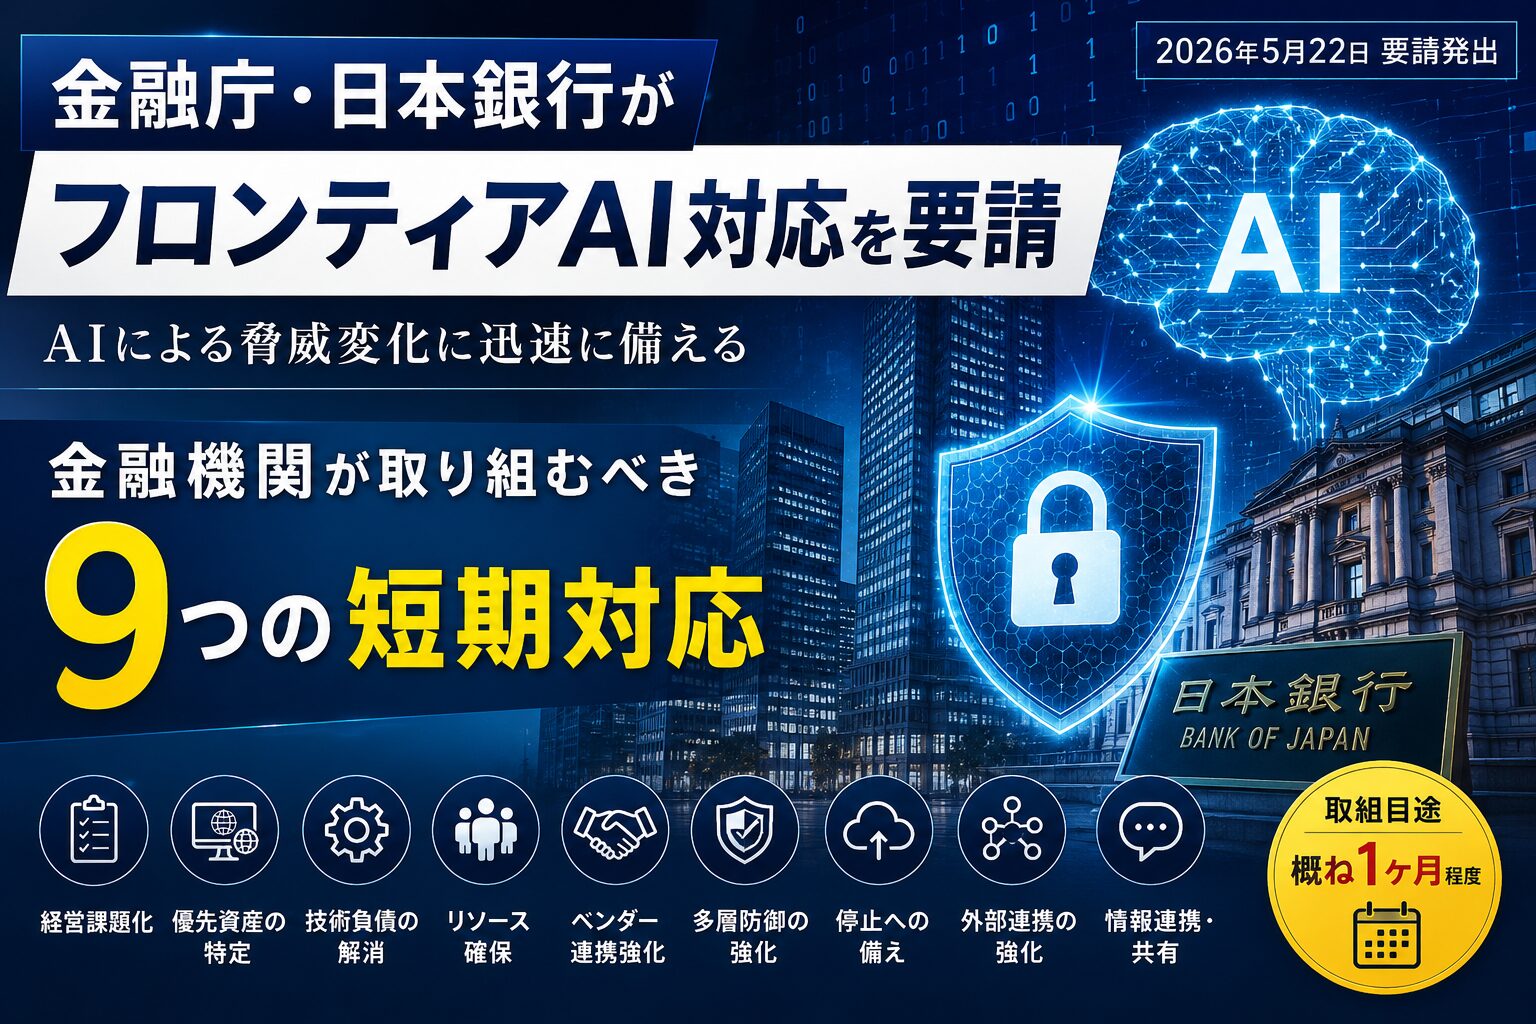
金融庁・日本銀行がフロンティアAI対応を要請|金融機関が取り組むべき9つの短期対応【2026年5月】

2026年5月22日、金融庁と日本銀行は連名で、フロンティアAIによる脅威変化を踏まえた短期的対応を金融機関等に要請しました。脆弱性の発見と修正プログラム(パッチ)の提供が短期間に集中する可能性があり、各金融機関には概ね1ヶ月程度を目途とし...
脆弱性情報

CVSSとは?脆弱性の深刻度を数値で把握する共通指標をわかりやすく解説

CVSSは、ソフトウェアやシステムの脆弱性の深刻度を0.0〜10.0のスコアで評価する国際的な基準です。スコアを活用することで、優先的に対応するべき脆弱性を客観的に判断し、企業のリスク管理を向上させることが可能です。
脆弱性情報

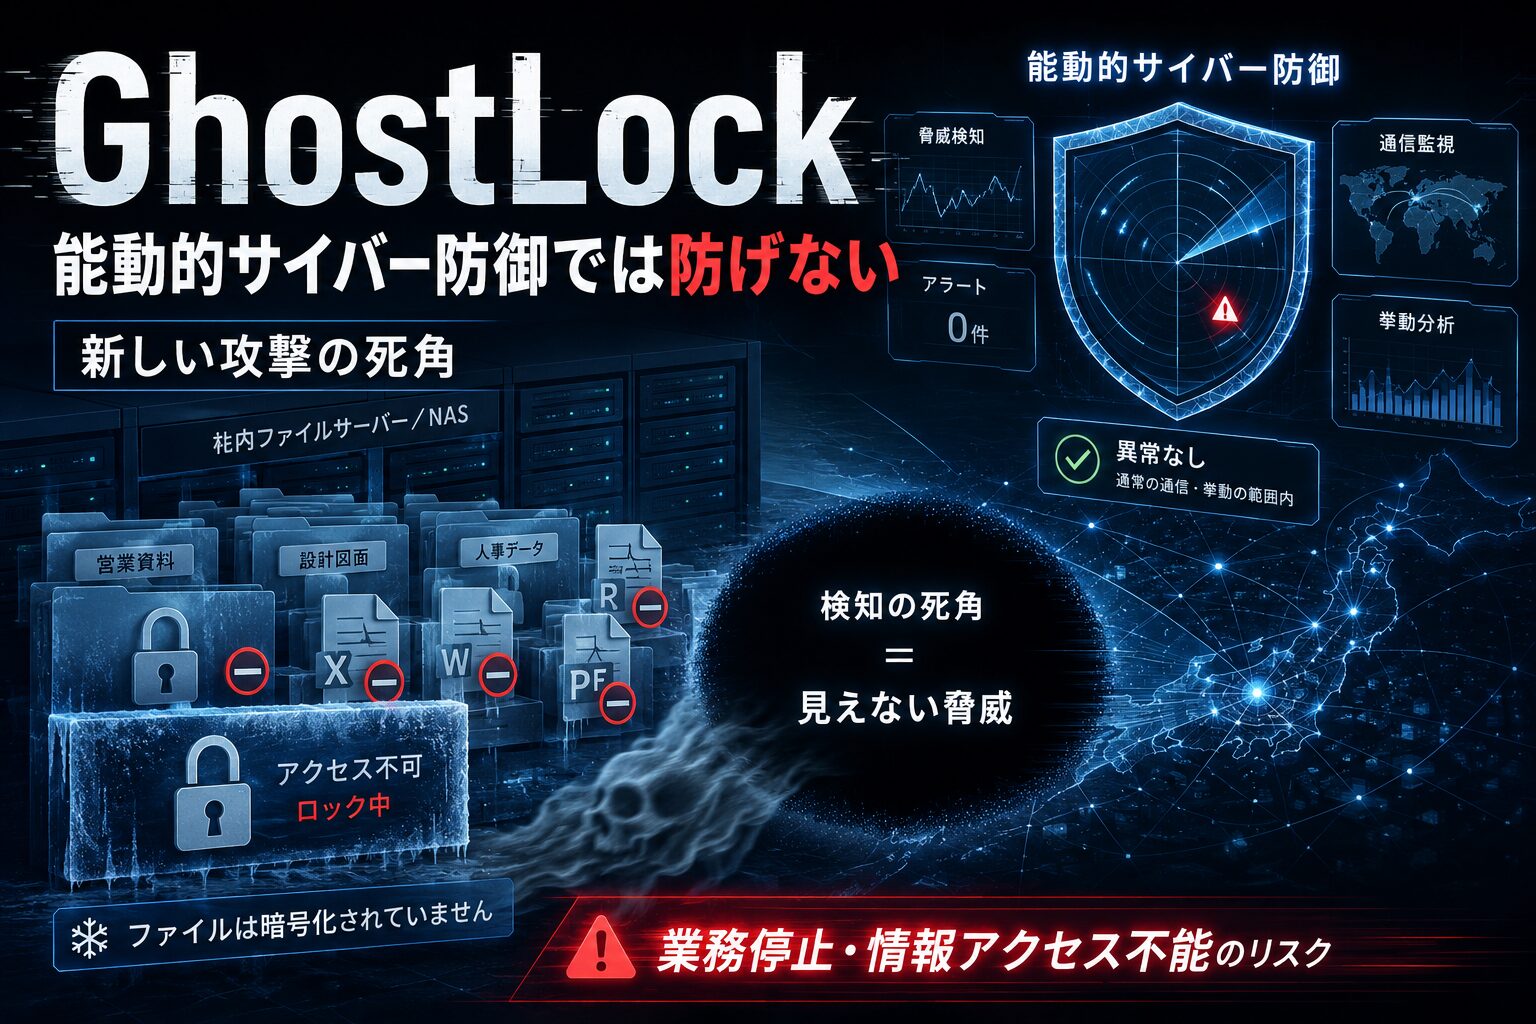
能動的サイバー防御では防げない——GhostLockが示す”新しい攻撃の死角”

2026年、日本のサイバーセキュリティは大きな転換点を迎えました。長年の懸案だった能動的サイバー防御の法整備がついに実現し、国が攻撃者のインフラに先手を打てる体制が整いつつあります。しかし同じ2026年5月、その制度設計の前提を根本から揺る...
脆弱性情報

脆弱性とは?意味や種類、悪用された場合のリスク、基本的な対策をわかりやすく解説

この記事では、脆弱性の意味や読み方、発生する原因、代表的な種類、悪用された場合のリスク、企業や個人が取るべき対策について、初心者にもわかりやすく解説します。