

2025年3月、世界的なクラウドサービス「Oracle Cloud」のSSO(シングルサインオン)ログインサーバーに対し、不正アクセスがあったとの報告がネット上で広まりました。
ハッカーを名乗る人物が、大量の認証情報を取得したと主張し、情報の真偽や影響範囲をめぐって注目が集まっています。
本記事では、発生したとされるインシデントの概要、関係する脆弱性、ハッカーの正体、そして私たちが取るべき対応策についてわかりやすく解説します。
Oracle Cloudで発生した不正アクセスと侵害の概要
2025年3月21日、「rose87168」と名乗るハッカーが「Oracle CloudのSSOサーバーに侵入し、600万件以上のデータを取得した」と主張しました。この情報はハッキングフォーラムで投稿され、SNS上でも瞬く間に話題となりました。
脆弱性の悪用が疑われる(CVE-2021-35587)
セキュリティ企業 CloudSEK によると、今回の侵害は、Oracle Fusion Middleware に存在する古い脆弱性(CVE-2021-35587)を悪用した可能性があると指摘されています。
この脆弱性は2022年に公開され、パッチもすでに提供されていましたが、SSOログインサーバーに対しては未適用のままだった可能性があります。
Oracleは「侵害の事実なし」と公式に否定
一方、Oracle社は公式声明において、「Oracle Cloud 環境に対して不正アクセスや情報流出の事実は確認されていない」としています。
しかし、一部脅威インテリジェンスベンダーやメディアが漏洩した情報の真正性を確認したと発表していることから、真偽の判断は容易ではない状況です。
ハッカー「rose87168」とは?
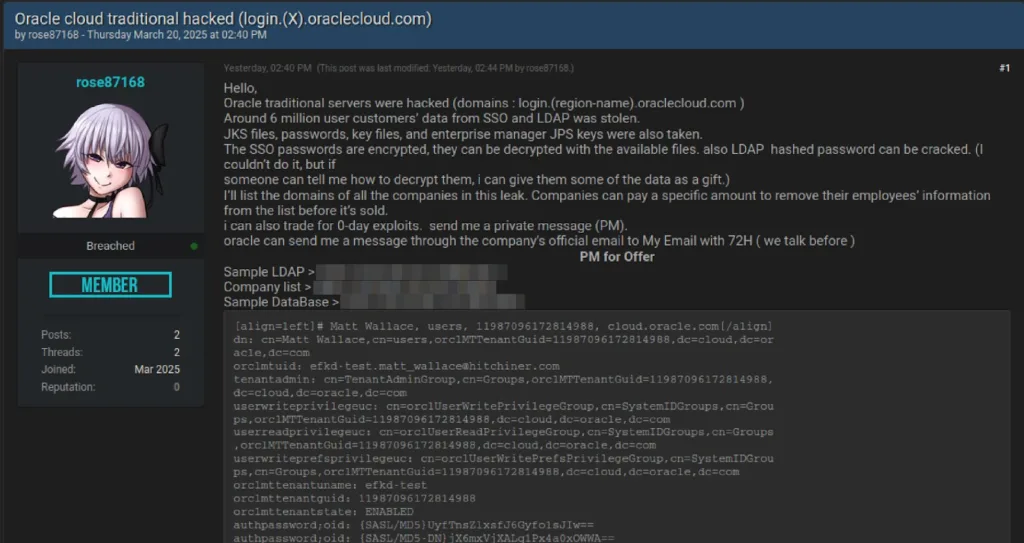
今回の事件で注目されているのが、ハッカー「rose87168」です。彼は、問題の侵入に成功したと主張し、ハッキングフォーラムで情報の一部を販売し始めました。
投稿によると、入手したとされる情報には以下のような機密データが含まれているとしてます。
また、このハッカーは2025年3月8日にも、DHL社の従業員データを無料で公開しており、一部のフォーラム利用者からは「実行能力のある人物」と認識されているようです。とはいえ、フォーラム上では新規ユーザーであり、投稿の正当性や本当にOracleに侵入したかどうかについては依然として不確かな点が多い状況です。
企業・利用者が取るべき対応策
現時点でOracleが侵害を否定しているとはいえ、以下のような対策を講じることで被害リスクを抑えることが可能です。
まとめ|パッチ管理と早期対応の重要性
今回の件は、真偽が確定していない点が多く、引き続き調査結果を待つ必要があります。しかし、仮にハッカーの主張が誤りだったとしても、「古い脆弱性の放置」「SSOなど中核システムの防御の甘さ」が企業に大きなリスクをもたらすことは明らかです。
Oracle Cloudに限らず、クラウドサービスを利用するすべての企業にとって、「脆弱性情報の把握」と「速やかなパッチ適用」「認証情報の管理徹底」が、今後ますます重要になるでしょう。


コメント