

サイバー攻撃の手法は日々進化し、巧妙化しています。そのため、攻撃者の行動を理解し、早期に対策を講じることが不可欠です。
本記事では、サイバー攻撃の各段階を整理したフレームワーク「サイバーキルチェーン」について詳しく解説し、企業が取るべき防御策について紹介します。
サイバーキルチェーンとは

サイバーキルチェーンとは、攻撃者が標的のシステムに侵入するまでの行動をモデル化したフレームワークです。もともとは米国のロッキード・マーティン社が提唱した概念で、サイバー攻撃のプロセスを7つのステップに分けて分析し、攻撃者の手口や行動パターンを理解することを目的としています。
このモデルを活用することで、サイバー攻撃の各段階で適切な対策を講じることが可能になります。攻撃の連鎖を断ち切ることで、被害を最小限に抑えることができるのです。
サイバーキルチェーンの7つのステップ
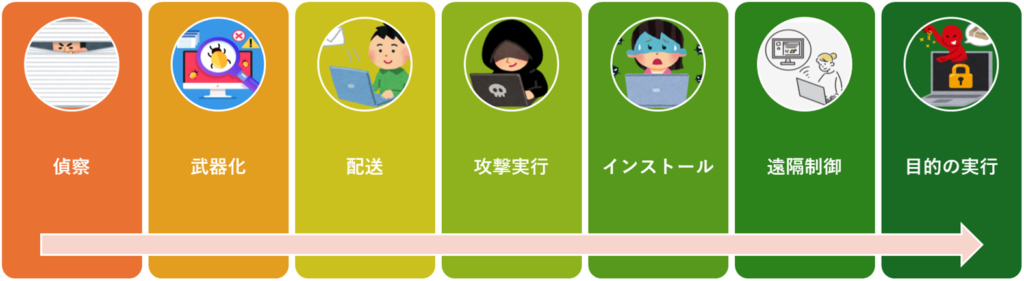
サイバー攻撃は、一般的に以下の7つのステップで進行します。ただし、攻撃手法によっては一部のステップが省略されることもあります。
1. 偵察(Reconnaissance)
攻撃者は、標的とする企業や個人の情報を収集します。ソーシャルエンジニアリングやオープンソースインテリジェンス(OSINT)を活用し、ネットワーク構成や従業員情報を調査します。
2. 武器化(Weaponization)
収集した情報を基に、標的に適した攻撃手法を選定し、マルウェアやエクスプロイトを準備します。
3. 配送(Delivery)
攻撃者は、準備したマルウェアを標的に届けるために、フィッシングメール、悪意のあるWebサイト、USBデバイスなどを利用します。
4. 攻撃実行(Exploitation)
標的がマルウェアを実行することで、攻撃が成立します。脆弱性を悪用してシステムに侵入し、制御を奪います。
5. インストール(Installation)
攻撃者は、リモートアクセスツール(RAT)やバックドアを設置し、継続的なアクセスを確保します。
6. 遠隔制御(Command and Control)
攻撃者は、感染したシステムと通信し、指示を送ります。通常、C2(コマンド&コントロール)サーバーを介して制御されます。
7. 目的の実行(Actions on Objectives)
データ窃取、システム破壊、ランサムウェアの展開など、最終的な攻撃目的を達成します。
サイバーキルチェーンの課題
サイバーキルチェーンは、サイバー攻撃の理解や防御策の構築に有用ですが、いくつかの課題も指摘されています。
1. 想定する攻撃が限定的
サイバーキルチェーンは、主に標的型攻撃を想定しており、インサイダー攻撃やゼロデイ攻撃、ソーシャルエンジニアリングによる攻撃などには十分に対応できないことがあります。
そのため、サイバーキルチェーンだけではなく、行動分析を活用したセキュリティ対策やゼロトラストモデルの導入が重要です。
2. 柔軟性が低い
このモデルは、攻撃が線形に進行することを前提としていますが、実際の攻撃は複雑で変則的なものが多いため、必ずしもすべてのステップが適用されるわけではありません。
例えば、多段階のフィッシング攻撃やAIを活用した高度な攻撃では、特定のステップが省略されたり、新たな手法が組み込まれることがあります。そのため、リアルタイムな監視と適応型の防御が求められます。
3. 最新の脅威に対応できない
ランサムウェアやサプライチェーン攻撃、AIを悪用したサイバー攻撃など、新しい攻撃手法に対しては、サイバーキルチェーンの枠組みでは十分な対策が取れないこともあります。
これらの脅威に対応するためには、従来の防御策に加え、機械学習を活用した異常検知や脅威インテリジェンスの活用が不可欠です。また、攻撃が発生した際のインシデント対応計画を事前に策定し、迅速に被害を抑える体制を整えることが求められます。
サイバーキルチェーンを考慮した対策
高度な標的型攻撃を防ぐためには、「多層防御(Defense in Depth)」の考え方が重要です。各段階で適切な防御策を導入し、攻撃を未然に防ぐことが求められます。
入口対策(攻撃の初期段階を阻止)
攻撃者が組織のネットワークに侵入する前に対策を講じることで、マルウェア感染や不正アクセスを未然に防ぐ役割を果たします。
*** おすすめセキュリティツール ***
内部対策(攻撃を受けた後の被害を最小化)
攻撃が成功した場合でも、被害を最小限に抑えるための対策が必要です。異常な活動を素早く検知し、影響を限定することで、データ漏洩やシステム破壊のリスクを低減できます。
まとめ
サイバーキルチェーンは、サイバー攻撃の流れを理解し、防御戦略を策定する上で有用なフレームワークです。ただし、柔軟性や新たな攻撃手法への対応が課題となるため、多層防御の概念を取り入れたセキュリティ対策が不可欠です。
サイバー攻撃の高度化が進む中、企業はサイバーキルチェーンを参考にしつつ、最新のセキュリティ対策を継続的にアップデートしていくことが求められます。


コメント