

DDoS攻撃(分散型サービス拒否)とは、複数のコンピューターから大量のアクセスを送り、Webサイトやサーバーを機能不全にするサイバー攻撃です。近年、金融機関や通信事業者などを標的にした大規模DDoS攻撃が増加しており、企業だけでなく個人のデバイスも踏み台にされるリスクがあります。
この記事では、DDoS攻撃の仕組みや最新の被害事例、企業・個人が実践できる対策について紹介します。
1. DDoS攻撃とは?
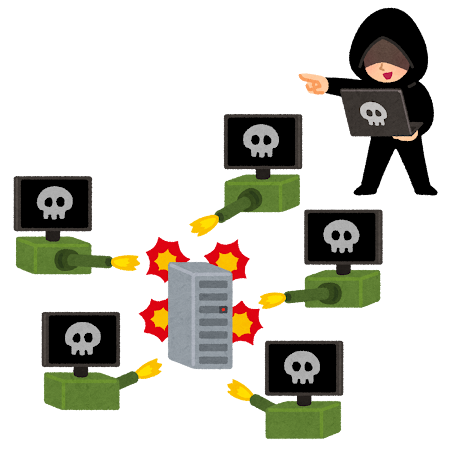
DDoS攻撃(分散型サービス拒否)とは、複数のコンピューターを使って大量のアクセスを行い、特定のWebサイトやサーバーを機能不全にするサイバー攻撃のことです。この攻撃により、企業や組織のオンラインサービスが停止し、業務の継続が困難になるケースが多発しています。
DDoS攻撃の特徴
DDoS攻撃の特徴としては以下のようなものがあります。
- 1台のコンピューターからではなく、世界中の多数のコンピューターを使って攻撃するため、特定の発信元をブロックするのが難しい。
- ネットワークの帯域やサーバーの処理能力を限界まで使わせることで、サイトやサービスをダウンさせる。
- 企業のWebサイトだけでなく、銀行、通信会社、ゲームサーバーなど幅広い分野が標的になりやすい。
DDoS攻撃の手法
DDoS攻撃はさまざまな手法で実行されますが、代表的なものは以下の通りです。
| 攻撃手法 | 概要 |
|---|---|
| ボットネット攻撃 | ウイルスに感染した多数のコンピューターを遠隔操作し、一斉に標的へアクセスを集中させる。 |
| リフレクション攻撃 | 他のサーバーに偽のリクエストを送信し、その応答を標的に集中させることで負荷をかける。 |
| アプリケーション層攻撃 | Webアプリケーションに大量のリクエストを送り、処理能力を超えさせてダウンさせる。 |
最近のDDoS攻撃の動向
内閣サイバーセキュリティセンター(NISC)は、2024年12月から2025年1月にかけて、金融機関や公的機関を中心としてDDoS攻撃が相次いで発生しているとして警告を行いました。
▼ 参考資料🔗:DDoS 攻撃への対策について(注意喚起)
セキュリティ企業のトレンドマイクロは、大規模なDDoS攻撃を行うIoTボットネットを発見しており、今後さらに被害が拡大する可能性があると指摘しています。特にオンラインゲーム(FF XIVやAPEXなど)のサーバーや金融機関のオンラインサービス、SNSなどが標的になりやすい状況となっている状況です。
先日発生したX(旧Twitter)もDDos攻撃によるものとされています。
▼関連記事🔗:X(旧Twitter)へのサイバー攻撃とは?発生した原因や影響をわかりやすく解説
2. DDoS攻撃を受けたらどうすべき?
DDoS攻撃を受けると、サーバーやネットワークが過負荷状態になり、業務が停止する可能性があります。迅速な対応が被害を最小限に抑えるカギとなります。
1. まずはネットワークを遮断する
DDoS攻撃を受けた場合、最優先でネットワークを遮断することが重要です。攻撃のトラフィックをそのまま受け続けると、システム全体がダウンし、復旧が困難になります。
以下の手順で速やかに対応しましょう。
- 攻撃対象のサーバーやネットワーク機器を外部ネットワークから切り離す
(ルーター・ファイアウォールの設定変更) - CDNやDDoS対策サービスを導入している場合は、制限ルールを即時適用
- 可能であれば、攻撃元のIPアドレスを特定し、ファイアウォールでブロック
- ISP(インターネットサービスプロバイダ)へ連絡し、トラフィックのフィルタリングを依頼
2. 社内の情報システム担当者へ緊急連絡
ネットワークを遮断した後、社内の情報システム部門や管理者に速やかに報告します。
攻撃の継続状況や影響範囲を調査し、どのような対策を取るか判断する必要があります。
- ログを取得し、どのIPアドレスから攻撃が来ているか確認
- 影響範囲(Webサイト、メール、社内システムなど)を特定
- 既存のDDoS対策システムの設定を強化する
3. 関係機関へ通報する
DDoS攻撃を受けた場合は、警察やセキュリティ機関へ通報することで、より適切な対応を取れる可能性があります。特に大規模な攻撃や業務に深刻な影響が出ている場合は、早急な報告が推奨されます。
警察やIPAへ報告することで、攻撃の手口を分析し、今後の対策を講じるための支援が受けられる場合があります。
3. DDoS攻撃に対する日頃からの対策
DDoS攻撃は企業のサーバーやネットワークを狙うものというイメージが強いですが、個人のPCやスマートフォンがDDoS攻撃の踏み台にされるケースも増えています。
つまり、企業だけでなく、個人もDDoS攻撃を正しく理解し、対策を講じることが重要です。ここでは、すぐに実践できる防御策を紹介します。
1. IPアドレスの制限
DDoS攻撃は、特定のIPアドレスや国からの大量アクセスを利用して行われるため、IP制限を設定することで被害を抑えることが可能です。
企業向け対策
- ファイアウォールの設定で、不要なIPアドレスのアクセスをブロックする
- 特定の地域や国からのアクセスを制限(海外からの不審なトラフィックを防ぐ)
- CDN(コンテンツ配信ネットワーク)を活用し、悪意のあるアクセスをフィルタリング
個人向け対策
- 自宅のルーター設定で、不審なIPアドレスからのアクセスをブロック
- 使用しない通信ポートを閉じる(不要な通信を防ぐ)
- フリーWi-Fiに接続する際はVPNを使用し、外部からの不正アクセスを防ぐ
2. 国単位でのアクセス制限
最近では、海外からのDDoS攻撃が増加しており、特定の国や地域からのアクセスを遮断することが有効な対策となります。
企業向け対策
- Webアプリケーションファイアウォール(WAF)を活用し、特定の国からのアクセスを制限
- システム管理ツールを使用して、異常なトラフィックを監視・ブロック
- 必要な国のIPアドレスのみ許可し、それ以外の国のアクセスを制限
個人向け対策
- スマートフォンやPCのセキュリティソフトに「不審な通信の検知機能」があるか確認
- 怪しいサイトにアクセスしない(マルウェア感染を防ぎ、DDoS攻撃の踏み台にならないようにする)
3. DDoS対策ツールの導入
DDoS攻撃を防ぐために、専用のセキュリティツールを導入することが効果的です。
企業向け対策
- DDoS防御サービス(例:Cloudflare、Akamai、AWS Shieldなど)を活用
- ISP(インターネットサービスプロバイダ)のDDoS対策オプションを契約
- ロードバランサーを使用し、サーバーへの負荷を分散
個人向け対策
- 信頼できるセキュリティソフトをインストール(DDoS攻撃の踏み台にならないため)
- 家庭用ルーターのファームウェアを最新に保つ(IoT機器がDDoSボットネットに利用されるのを防ぐ)
- 定期的にPC・スマホのウイルスチェックを行い、マルウェア感染を防止
4. まとめ
DDoS攻撃は企業だけでなく、個人のPCやIoT機器も踏み台にされるリスクがあります。攻撃を受けたら、まずネットワークを遮断し、関係機関へ速やかに通報しましょう。
事前の対策も重要です。IP制限やDDoS対策ツールの導入、セキュリティ教育を実施し、被害を未然に防ぐことが大切です。
また、「被害者にならない」だけでなく、「加害者にならない」意識を持つことも必要です。適切な対策を行い、DDoS攻撃のリスクを最小限に抑えましょう。


コメント